Начинайте с определения задач, которые должен решать ваш домен Active Directory. Четкое понимание целей поможет правильно выбрать структуру, объем и параметры настройки. Создайте схему домена, которая будет учитывать масштабы организации и возможное расширение. Определите роли контроллера домена, для чего стоит выбрать подходящее оборудование и определить их местоположение в сети.
При настройке домена важно обеспечить его безопасность и устойчивость. Используйте надежные учетные записи администратора, ограничьте права пользователей и настройте политики доступа с учетом минимизации рисков. Регулярно обновляйте программное обеспечение и следите за журналами событий, чтобы быстро обнаруживать потенциальные угрозы или сбои.
Настройка DNS-зон и репликации данных между контроллерами домена обеспечивает высокую доступность и отказоустойчивость системы. Настраивайте контроль доступа так, чтобы пользователи имели только те права, которые им действительно необходимы, и избегайте излишнего разграничения, которое усложняет управление.
Обеспечение правильной организации Active Directory включает в себя продуманное планирование групповых политик, автоматизацию процессов и регулярное тестирование изменений. Такой подход не только упрощает управление ресурсами, но и повышает эффективность работы всей системы.
Основные понятия и принципы работы Active Directory
Домен использует централизованную базу данных и службы аутентификации, что облегчает управление доступом и ресурсами. На вершине иерархии расположена система именования и иерархия служб, обеспечивающие масштабируемость и безопасность.
Объекты внутри домена организуются в контейнеры и организационные единицы (OU), которые позволяют группировать объекты по логическим признакам и задавать для них настраиваемые политики через GPO – группы политик.
Ключевым компонентом Active Directory является контроллер домена (DC), отвечающий за хранение реплики базы данных Active Directory и обработку запросов аутентификации и авторизации.
Работу системы поддерживают репликация и междоменные доверия:
- Репликация обеспечивает синхронизацию данных между несколькими контроллерами, гарантируя целостность и актуальность информации по всей инфраструктуре.
- Доверительные отношения позволяют пользователям из одного домена получать доступ к ресурсам другого, облегчая управление межструктурными взаимодействиями.
Разграничение прав осуществляется с помощью групп безопасности и политик безопасности, которые помогают контролировать доступ к ресурсам и защищают их от несанкционированных действий.
Широкий спектр инструментов, таких как Active Directory Users and Computers или PowerShell, позволяет автоматизировать управление объектами и следить за состоянием системы. Понимание этих основ помогает правильно проектировать и настраивать AD для достижения высокой безопасности и удобства использования.
Что такое домен Active Directory и его структура
Основной компонент домена – это каталог, реализованный с помощью службы Active Directory. Этот каталог содержит объекты и их атрибуты, что упрощает поиск и управление ресурсами в сети. Структура домена включает:
- Объекты – пользователи, компьютеры, группы, принтеры и другие ресурсы.
- Политики – правила и настройки, определяющие поведение объектов и устройств внутри домена.
- Дервь – логическая структура, объединяющая объекты по географическому или организационному признаку.
Дерево доменов представляет собой цепочку из связанных между собой доменов, объединённых общей схемой именования и политиками доверия. Такой подход позволяет расширять инфраструктуру по мере необходимости, создавая новые домены или объединяя существующие.
Фрагменты структуры домена:
- Домен – минимальная единица, содержащая объекты и политики, управляемые одним административным правилом.
- Форест – группа связанных доменов с общими схемой и каталогом, благодаря чему возможна междоменная авторизация.
- Доверительные отношения – связи между доменами, обеспечивающие доступ к ресурсам без необходимости повторной аутентификации.
Расстановка компонентов внутри домена обеспечивает масштабируемость и гибкость управления. Важно правильно проектировать структуру и доверительные отношения, чтобы избегать сложностей при расширении или обновлении сети. Продуманный дизайн помогает обеспечить безопасность, управляемость и производительность всей системы.
Роли контроллеров домена и их функции
Настоятельно рекомендуется распределять роли контроллеров домена по нескольким серверным машинам для повышения отказоустойчивости и оптимизации работы сети. Каждая роль выполняет униккие задачи, в результате чего организация эффективно управляет аутентификацией, обслуживанием схемы и резервированием данных.
Роли контроллеров домена включают функциональные компоненты, которые могут находиться на одном или нескольких серверах. Их скоординированное выполнение обеспечивает бесперебойную работу всей инфраструктуры.
| Название роли | Основные задачи |
|---|---|
| Роль FSMO (Flexible Single Master Operations) | Обеспечивает уникальные функции, связанные с управлением схемой, инфраструктурой, аутентификацией и каталогами. Эта роль делится на пять подролей, каждая из которых нужны для поддержки целостности Active Directory. |
| Роль Schema Master (Мастер схемы) | Контролирует изменения в структуре Active Directory, такие как добавление новых типов объектов или свойств. Внесение изменений в схему должно осуществляться только на этом контроллере. |
| Роль Domain Naming Master (Мастер имен доменов) | Управляет списком доступных доменов в лесу, обеспечивая согласованность добавлений или удаления доменов. |
| Роль Infrastructure Master (Мастер инфраструктуры) | Обеспечивает обновление ссылок на объекты из других доменов. При междоменных операциях этот контроллер обеспечивает актуальность данных. |
| Роль RID Master (Мастер RID) | Позволяет контроллерам выдавать уникальные идентификаторы безопасности (RID) новым объектам в домене. Без этой роли новые пользователи или группы не смогут получать уникальные SID. |
Каждая роль требует особого внимания при планировании развертывания. Решение о размещении ролей зависит от размера сети, уровня отказоустойчивости и инфраструктурных требований. Например, для крупных сетей целесообразно распределить роли между несколькими контроллерами, чтобы снизить риски потери важной функции.
Как работают политики групп и объекты OU
Настройка групповых политик позволяет централизованно управлять настройками компьютеров и пользователей внутри сети. Чтобы добиться этого, создавайте объекты Organizational Units (OU), которые организуют объекты Active Directory по логической структуре. В каждую OU можно применить отдельную политику, что позволяет гибко управлять группами пользователей и устройств.
Политики групп применяются последовательно к объектам AD, начиная с верхнего уровня и заканчивая конкретными OU или объектами. Каждая политика накладывает свои настройки, а при конфликте приоритет имеет политика, примененная ближе к объекту. Можно использовать фильтры безопасности, чтобы ограничить применение политики только определенному сегменту объектов внутри OU.
Для правильной работы настройте иерархию OU так, чтобы она отражала структуру предприятия. Это упростит управление и ускорит распространение обновлений. Например, создайте отдельные OU под отделы и подразделения, а затем примените к ним специфические политики или настройки безопасности.
Объекты OU позволяют группировать компьютеры и пользователей по важным признакам. Это ускоряет поиск нужных объектов и облегчает назначение прав доступа. Внутри OU можно создавать дополнительные объекты групп, что делает управление более гибким и масштабируемым.
| Шаг | Действие |
|---|---|
| 1 | Создайте структурированные OU, отражающие структуру бизнес-подразделений. |
| 2 | Назначьте политики групп к соответствующим OU, чтобы управлять настройками и доступом. |
| 3 | |
| 4 | Обновляйте и тестируйте применение политик на тестовых объектах перед масштабированием. |
—
Sponsor
Принципы репликации данных между контроллерами
Настройте репликацию так, чтобы она происходила регулярно и без задержек. Используйте параметры интервала репликации, соответствующие размеру сети и бизнес-требованиям, чтобы снизить риск задержек и потери данных.
Обеспечьте надежное соединение между контроллерами, выбирая протоколы, которые устойчивы к сбоям и обеспечивают безопасную передачу данных. Обычно используют RPC или SMB, но желательно проверить совместимость и безопасность конкретной инфраструктуры.
Настройте приоритеты репликации, чтобы важные данные обновлялись первыми. Это особенно важно для ключевых контроллеров, где своевременные обновления критичны для функционирования всего домена.
При возможности включайте репликацию только для необходимых каталогов и объектов, чтобы снизить объем трафика. Используйте фильтры и разделяйте репликацию по уровням, чтобы обеспечить баланс между актуальностью данных и использованием ресурсов сети.
Следите за статусом репликации через встроенные инструменты мониторинга и автоматические оповещения. Это поможет быстро реагировать на сбои или задержки и принимать меры для их устранения.
Планируйте репликацию с учетом роста сети. Постоянно обновляйте параметры, чтобы обеспечить ее стабильность при масштабировании инфраструктуры и изменениях в сети.
Практическая настройка и оптимизация Active Directory
Начинайте с тщательной организации структурных единиц (OU) и групп безопасности, что упростит управление объектами и повысит контроль доступа. Разделяйте пользователе на логичные подразделения, соответствующие отделам или функциям.
Активируйте автоматическую очистку неактивных учетных записей, задав политики по времени неиспользования. Это снизит нагрузку на контроллеры домена и повысит безопасность.
Настройте политики групп (GPO) для автоматического обновления настроек безопасности, паролей и программных обновлений. Используйте шаблоны GPO, чтобы стандартизировать параметры и избегать ошибок.
Регулярно проводите репликацию между контроллерами, проверяя её успешность и своевременно исправляя ошибки. Это гарантирует свежесть данных во всей инфраструктуре и предотвращает расхождения.
Обеспечьте резервное копирование системных данных Active Directory и протестируйте восстановление, чтобы убедиться в их работоспособности. Храните резервные копии в безопасных и отдельных местах.
Используйте мониторинг активности контроллеров и сетевых журналов для выявления подозрительных операций и своевременного реагирования на угрозы.
Оптимизируйте настройки DNS внутри Active Directory, чтобы ускорить разрешение имен и снизить задержки при авторизации пользователей. Убедитесь, что все контроллеры используют правильные DNS-сервера.
Периодически проводите анализ эффективности инфраструктуры, проверяя скорость репликации, загрузку контроллеров и политику безопасности. Вносите изменения по мере необходимости для устранения узких мест.
Выбор оборудования и подготовка среды для установки контроллера
Определите серверное оборудование с достаточной мощностью для обработки ожидаемого количества пользователей и служб. Минимальные требования включают 4 ГБ оперативной памяти, процессор с несколькими ядрами и минимум 100 ГБ свободного дискового пространства для системы и логов.
Используйте устройства с поддержкой сетевых интерфейсов Gigabit Ethernet для обеспечения стабильного соединения. Рекомендуется наличие резервных сетевых портов и возможности настройки VLAN для сегментации сети по мере необходимости.
Обеспечьте наличие стабильного электропитания с источником бесперебойного питания (ИБП), чтобы избегать сбоев при отключениях электроэнергии. Уронить подготовленное электропитание ускоряет восстановление работы и защищает данные.
Разверните виртуальную машину для контроллера на платформе с поддержкой Windows Server или Linux, если используете виртуализацию. Проверьте, чтобы настройки виртуальной среды соответствовали требованиям по ресурсам и обеспечивали изоляцию от других систем.
Перед началом установки подготовьте сеть: выделите отдельный сегмент для контроллера, настройте статический IP-адрес, DNS-сервер и шлюз. Назначьте конкретные IP-адреса для будущих контроллеров в рамках одной подсети.
Проведите проверку исправности оборудования, убедитесь в отсутствии дефектов и правильной работе всех компонент. Создайте резервную копию конфигурационных файлов сети и системных настроек для быстрого восстановления в случае необходимости.
Настройка DNS и интеграция с AD
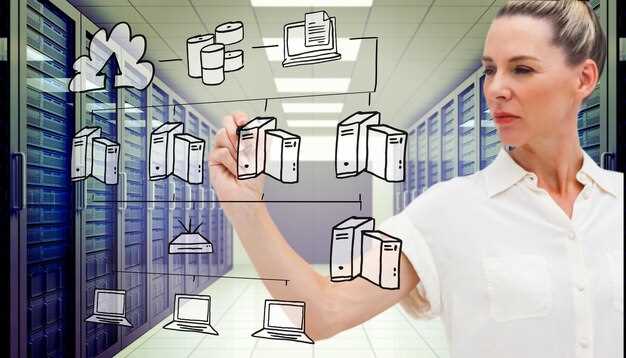
Для правильной работы Active Directory важно настроить DNS с учетом требований AD. В первую очередь, создавайте запись типа A для контроллера домена, указывая его IP-адрес. Это обеспечит быстрый и надежный доступ к ресурсам AD по имени.
Настройте также автоматическое обновление DNS-записей, чтобы изменения в IP-адресах серверов автоматически отражались в базе DNS. Этот шаг поможет избегать ошибок соединения и упростит управление сетевыми настройками.
Используйте локальный DNS-сервер, который входит в состав контроллера домена. Удалите или отключите внешние DNS-серверы в настройках адаптеров, чтобы исключить возможные конфликты и задержки при разрешении имен.
Установите основной DNS-сервер на контроллере домена, указав его в настройках IP-соединения клиента. Это позволит системе использовать встроенную службу для разрешения имен внутри домена, ускоряя процессы аутентификации и доступа.
Отдельный момент – настройка зон зоны безопасного типа. Они обеспечивают строгий контроль обновлений и предотвращают возможные злоупотребления или ошибки в DNS-записях, связанных с AD.
Через консоль DNS настройте делегирование необходимых зон и подможетных записей, если есть необходимость расширенной интеграции или размещения служб на нескольких серверах.
Проверьте работоспособность разрешения имен, выполнив команду nslookup и убедившись, что контроллер домена правильно отвечает на запросы для своего имени и имен других ресурсов внутри сети.
Регулярно обновляйте записи DNS и следите за их актуальностью. Это исключит проблемы с доступом и обеспечит стабильную работу всей инфраструктуры Active Directory.
Создание и настройка доверительных отношений между доменами
Для установления доверительных связей между двумя доменами необходимо начать с открытия «Диспетчера Active Directory» на контроллере домена, где предполагается создать доверие. Выберите раздел «Доверительные отношения» и запустите мастер создания доверия.
Выберите тип доверия, который соответствует целям взаимодействия: междоменные доверия (для обмена ресурсами внутри организованной структуры) или внешние доверия (для подключения к внешним доменам или лесам). После выбора укажите имя второго домена или леса.
Расторгая доверие, убедитесь, что оба участника настроены на обмен доверительными ключами. Для этого на каждом контроллере запустите команду netdom trust или используйте графический интерфейс. Введите административные учетные данные, когда потребуется.
- Активируйте доверие, выбрав его тип (одностороннее или двустороннее), и определите, является ли оно транситивным или нет. Транситивное доверие позволяет распространять доступ через цепь доменов, что часто бывает полезно, если нужно объединить несколько доменов под одной политикой.
- Для повышения безопасности выберите способы аутентификации: например, использование Kerberos или NTLM. В большинстве случаев Kerberos обеспечивает более безопасный и быстрый обмен.
- Проверьте настройку доверия на обоих контроллерах. Для этого выполните команду
netdom trust <имя_доменa> /verify. Если возникнут проблемы, просмотрите журналы событий и убедитесь, что в настройках DNS разрешены имена друг друга.
После успешной проверки выполните активизацию доверительного отношения, установив его статус как «Доверие установлено». Не забывайте тестировать доступы и права пользователей в обоих доменах, чтобы убедиться, что все настроено корректно.
Следует регулярно отслеживать статус доверительных связей, особенно в случае изменения политик или структуры организации. Используйте команды dcdiag /test:dns и repadmin /showrepl для диагностики состояния репликации и DNS-записей.
Мониторинг и устранение ошибок в работе домена
Проведение регулярного мониторинга состояния контроллеров домена позволяет быстро выявлять отклонения и своевременно реагировать на возможные проблемы. Используйте встроенные инструменты, такие как Event Viewer, чтобы отслеживать события, связанные с репликацией, аутентификацией и службой каталогов.
Настраивайте автоматическую проверку состояния служб Active Directory через командные утилиты, например, dcdiag и repadmin. Они помогают диагностировать основные ошибки и указывают на конкретные участки, требующие вмешательства. Обратите особое внимание на сообщения о нарушениях репликации, ошибках DNS или проблемах с синхронизацией времени.
Организуйте централизованный сбор логов с помощью систем управления журналами, таких как Windows Event Forwarding. Это упростит контроль за состоянием всего домена и быстрое обнаружение проблем на отдельных контроллерах.
Для устранения ошибок используйте пошаговый подход: сначала изолируйте проблему, определите её причину и подготовьте план устранения. В случаях с ошибками репликации убедитесь, что все контроллеры имеют правильные настройки DNS и времени, а службы AD запущены и функционируют корректно.
Когда сталкиваетесь с проблемами аутентификации или доступа, проверяйте целостность реплики сертификатов, настройки групповых политик и состояние связных служб. Обновляйте тесно связанные компоненты, если обнаруживаете несовместимости или устаревшие версии.
Постоянное отслеживание метрик и логов помогает своевременно реагировать и снижает риск возникновения серьезных сбоев, обеспечивая стабильную работу всей инфраструктуры.